HTCD – Segurança em Nuvem com Foco em IA e Detecção Sem Código
Introdução & Visão Geral
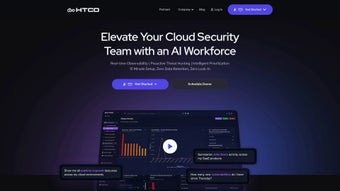
Em empresas altamente conectadas atualmente, cargas de trabalho em nuvem abrangem dezenas de provedores, data lakes e funções serverless. Gerenciar a segurança nesse vasto ecossistema pode parecer tentar proteger uma cidade com apenas algumas lâmpadas de rua. O HTCD (Hybrid Threat Cloud Defender) surge como uma plataforma inovadora de segurança em nuvem com foco em IA, projetada para iluminar todos os cantos do seu ambiente multi-nuvem com um raio unificado e em tempo real.
Construído desde a base com análises baseadas em machine learning, o HTCD oferece às equipes de segurança uma única janela única que combina observabilidade, caça proativa a ameaças e resposta automatizada. Independentemente de operar na AWS, Azure, Google Cloud ou um data lake híbrido on-prem, o HTCD ingere telemetria, mapeia-a contra mais de 300 políticas de segurança e conformidade pré-construídas e identifica instantaneamente configurações incorretas, comportamentos anômalos e lacunas de conformidade. O que realmente diferencia o HTCD é seu motor de detecção em linguagem natural: analistas digitam perguntas em português simples — “Quais buckets S3 são acessíveis publicamente?” — e o sistema traduz essas perguntas em código de detecção acionável sem escrever uma única linha de script.
Esse abordagem sem código reduz drasticamente o tempo entre insight e proteção, permitindo que as operações de segurança passem de combate reativo a mitigação proativa de riscos. Além disso, o motor de resposta inteligente do HTCD prioriza descobertas com base na gravidade, cria automaticamente planos de correção e alimenta cada ação em uma linha do tempo investigativa que pode ser exportada como um relatório conciso de risco para auditores. Ao fornecer soberania total sobre seus dados e integrar inteligência de ameaças em um único painel seguro, o HTCD capacita as equipes a fortalecerem sua postura de segurança, aumentarem a produtividade dos analistas e alcançarem economias mensuráveis.
A plataforma também suporta controle granular de acesso baseado em papéis, registro de auditoria e criptografia de ponta a ponta, garantindo que até os setores mais regulamentados possam adotá-la sem comprometer requisitos de governança. Globalmente, o HTCD é posicionado como um escudo unificado e aprimorado por IA que não apenas detecta ameaças mais rapidamente, mas também educa a equipe de segurança por meio de visualizações intuitivas e insights contextuais, tornando-se um investimento estratégico para organizações que buscam futurar suas operações de segurança em nuvem.
Principais Recursos & Capacidades Impulsionadas por IA
O conjunto de recursos do HTCD parece um checklist de todas as capacidades que uma equipe de segurança moderna e focada em nuvem poderia desejar. No cerne da plataforma, há uma combinação de análises com foco em IA e um construtor de detecção sem código, entregando profundidade e velocidade. Abaixo está uma lista selecionada das funcionalidades mais convincentes que tornam o HTCD indispensável no arsenal de segurança em nuvem. Cada recurso foi projetado para reduzir esforço manual, melhorar a precisão da detecção e fornecer caminhos de correção acionáveis, garantindo que as equipes de segurança possam focar em iniciativas estratégicas em vez de triagem repetitiva.
- Observabilidade em Tempo Real: Ingestão contínua de logs, métricas e eventos de AWS CloudTrail, Azure Activity Log, GCP Audit Logs, Kubernetes e serviços de data lake, visualizados em um painel ao vivo que se atualiza a cada segundo.
- Mais de 300 Políticas Pré-Definidas: Controles de conformidade e segurança definidos, cobrindo GDPR, HIPAA, PCI-DSS, CIS Benchmarks e padrões específicos de indústria, mapeados automaticamente para seus recursos em nuvem.
- Construtor de Detecção Sem Código: Interface de consulta em linguagem natural que converte português simples em regras de detecção, eliminando a necessidade de conhecimento em scripting, enquanto oferece personalizações avançadas para usuários avançados.
- Caça a Ameaças com IA: Modelos de machine learning identificam padrões anômalos, ameaças internas e uso indevido de credenciais antes que se tornem incidentes, com pontuações de risco contextualizadas que priorizam as descobertas mais perigosas.
- Playbooks Automatizados: Fluxos de trabalho de resposta personalizáveis que acionam etapas de correção, criação de tickets e notificações para stakeholders em ferramentas integradas como ServiceNow, Jira, Slack e Teams.
- Linha do Tempo Investigativa: Visualização cronológica de cada descoberta, enriquecida com contexto, evidências e status de correção, permitindo que auditores e analistas rastreiem todo o ciclo de vida de um evento.
- Relatórios Unificados de Risco: PDFs e CSVs exportáveis que resumem a postura de segurança, lacunas de conformidade e progresso de correção para auditores, executivos e stakeholders de nível executivo.
- Controles de Soberania de Dados: Todos os dados telemétricos podem ser armazenados localmente ou on-prem, garantindo conformidade com requisitos de residência de dados e fornecendo controle total sobre dados sensíveis.
- Integração com Inteligência de Ameaças: Fontes em tempo real de provedores líderes (ex: VirusTotal, MITRE ATT&CK, Open Threat Exchange) são correlacionadas com descobertas internas para fornecer contexto enriquecido.
- Arquitetura Escalável: Microserviços nativos da nuvem que se escalam automaticamente com o volume de carga, garantindo baixa latência mesmo durante picos de ingestão, e suportando implantações multi-locatário para MSSPs.
Prós
- Onboarding rápido de novas fontes de dados – a maioria das integrações funciona prontamente.
- A detecção sem código reduz drasticamente o tempo de detecção para não-engenheiros.
- Modelos de IA se aprimoram continuamente com cada ingestão de dados, reduzindo falsos positivos.
- Painel centralizado elimina a necessidade de múltiplas ferramentas de segurança.
- Fortíssima cobertura de conformidade acelera a preparação para auditorias.
- Controle granular de acesso baseado em papéis (RBAC) e registro de auditoria satisfazem requisitos rigorosos de governança.
- Suporte multi-nuvem garante postura de segurança consistente entre provedores.
Contras
- O preço inicial pode ser elevado para startups pequenas sem orçamento dedicado de segurança.
- Curva de aprendizado para recursos avançados de ajuste de IA.
- Requer encaminhamento consistente de logs de todas as contas em nuvem para alcançar visibilidade total.
- A instalação de agentes on-premise pode exigir coordenação adicional com operações de TI.
- O desenvolvimento de políticas personalizadas além da biblioteca pré-construída pode ser demorado.
Instalação, Configuração & Compatibilidade
A implantação do HTCD é intencionalmente simples, refletindo sua filosofia “seguro por padrão”. O produto é oferecido como solução SaaS com implantação opcional on-premise para organizações que precisam de controle absoluto sobre a residência de dados. Siga estas etapas para colocar o HTCD em funcionamento em menos de uma hora, e você entenderá rapidamente por que a plataforma é elogiada por sua experiência de onboarding sem atritos. O assistente guiado percorre cada etapa, desde a criação de conta até a ativação completa de políticas, fornecendo links de ajuda contextual e tutoriais em vídeo para aprofundamentos.
- Crie uma Conta: Inscreva-se no site do HTCD usando um e-mail corporativo. Você receberá um link de verificação e uma chave de API temporária que concede acesso somente leitura aos seus ambientes em nuvem durante a configuração inicial.
- Conecte Provedores de Nuvem: No console do HTCD, navegue até Integrações → Contas de Nuvem. Use os assistentes embutidos para conceder papéis IAM somente leitura para AWS, Azure e GCP. A plataforma descobre automaticamente serviços como S3, EC2, Lambda, Azure Blob e GKE, e começa a transmitir logs em minutos.
- Configure a Ingestão de Data Lake: Para data lakes on-premise ou híbridos (ex: Hadoop, Snowflake, Azure Synapse), instale o agente leve do HTCD em uma VM gateway. O agente encaminha logs por um canal criptografado com TLS, e você pode escolher entre streaming em lote ou em tempo real com base em considerações de largura de banda.
- Configure Canais de Alerta: Conecte o HTCD ao seu SIEM, Slack, Teams ou e-mail via URLs de webhook. Também é possível enviar descobertas para sistemas de ticketing como ServiceNow, Jira ou PagerDuty, garantindo que alertas cheguem aos responsáveis certos instantaneamente.
- Execute o Assistente de Detecção Sem Código: Digite uma consulta em linguagem natural, como “Mostre todos os usuários IAM com privilégios de administrador sem MFA”. O HTCD gera uma regra de detecção, que pode ser ativada com um único clique, editada ou agendada para avaliação periódica.
- Valide e Ajuste: Revise as descobertas iniciais no painel, ajuste os limites de política, habilite playbooks automatizados para alertas de alta gravidade e configure notificações personalizadas para responsáveis pela conformidade.
- Ative Recursos Avançados de IA (Opcional): Ative o modo de aprendizado contínuo, que alimenta seus próprios dados telemétricos de volta nos modelos de ML, aprimorando a detecção de anomalias e reduzindo as taxas de falsos positivos com o tempo.
Ambientes Suportados: A versão SaaS do HTCD funciona em qualquer navegador moderno (Chrome, Edge, Firefox, Safari) e não requer instalação no lado do cliente. Para implantações on-premise, o agente roda em Windows Server 2016+, distribuições Linux com kernel 3.10+ (incluindo Ubuntu, CentOS, Red Hat) e macOS 10.15+. Versões containerizadas estão disponíveis para Docker e Kubernetes, permitindo integração perfeita em pipelines CI/CD e suportando charts Helm para implantação rápida. A plataforma também suporta interações baseadas em API, permitindo integrações personalizadas via pontos finais RESTful e fornecendo SDKs para Python, Go e Java.
Práticas recomendadas de segurança sugerem ativar a autenticação multifator (MFA) no console do HTCD e restringir chaves de API a faixas de IP whitelisted. Como o HTCD armazena telemetria em armazenamento criptografado (AES-256 em repouso, TLS 1.3 em trânsito), você pode atender a maioria dos requisitos regulatórios sem endurecimento adicional. Além disso, a solução oferece políticas internas de retenção de dados, permitindo a exclusão de logs após um período configurável para permanecer em conformidade com a obrigação do “direito ao esquecimento” do GDPR. Para organizações que exigem isolamento on-premise, o HTCD fornece um pacote de implantação em arco isolado que inclui instaladores offline, binários assinados e um feed de atualizações privado, garantindo que até os ambientes mais sensíveis à segurança possam se beneficiar da proteção com IA em nuvem.
Perguntas Frequentes & Conclusão
O HTCD é adequado para pequenas empresas?
Sim. Embora o HTCD brilhe em grandes empresas multi-nuvem, seu preço modular e detecção sem código tornam-no acessível para PMEs que precisam de visibilidade rápida sem contratar uma equipe de segurança completa. O teste gratuito de 30 dias oferece acesso completo a todos os recursos, permitindo que equipes pequenas avaliem o ROI antes de se comprometerem.
O HTCD pode operar em ambientes com arco isolado?
A versão on-premise pode ser implantada atrás de um arco isolado. Todos os dados permanecem dentro da sua rede, e atualizações podem ser aplicadas por pacotes de instaladores offline assinados digitalmente para garantir integridade.
Como o componente de IA evita falsos positivos?
Os modelos do HTCD são treinados com milhões de eventos benignos e maliciosos. A plataforma re-treina continuamente com seus próprios dados telemétricos, aplicando limites contextualizados que se adaptam aos padrões de comportamento normal, reduzindo assim o ruído e focando a atenção dos analistas em ameaças reais.
Quais frameworks de conformidade são cobertos por padrão?
O HTCD inclui políticas para GDPR, HIPAA, PCI-DSS, SOC 2, ISO 27001, NIST 800-53 e padrões específicos de indústria como CIS Benchmarks para cargas de trabalho em nuvem. Módulos regulatórios adicionais podem ser adicionados via marketplace para necessidades setoriais específicas.
Existe um teste gratuito ou edição comunitária?
O HTCD oferece um teste gratuito de 30 dias com acesso completo a todos os recursos. Uma edição comunitária limitada também está disponível para uso não comercial, fornecendo observabilidade e detecção básicas sem os módulos avançados de IA.
Como o HTCD se integra a ferramentas existentes de SIEM e ticketing?
O HTCD suporta integrações nativas com plataformas principais de SIEM como Splunk, IBM QRadar e Elastic Stack, bem como sistemas de ticketing como ServiceNow, Jira e Zendesk. A integração é realizada via webhooks configuráveis ou APIs REST, permitindo fluxo bidirecional de dados para enriquecimento e criação automatizada de incidentes.
Veredito Final
O HTCD oferece uma combinação convincente de análises com foco em IA, detecção sem código e cobertura abrangente de conformidade que poucas ferramentas de segurança em nuvem podem igualar. Seu painel centralizado simplifica a tarefa caótica de monitorar ambientes heterogêneos, enquanto playbooks automatizados e priorização inteligente mantêm as equipes focadas nos riscos mais críticos. Organizações que priorizam onboarding rápido, soberania de dados e redução eficaz de riscos encontrarão no HTCD um investimento estratégico. Para equipes ainda lutando com soluções pontuais fragmentadas, o HTCD representa um caminho claro rumo a uma postura de segurança unificada e futura. Sua arquitetura extensível, API robusta e forte suporte comunitário garantem ainda mais a proteção do investimento, assegurando que, à medida que os serviços em nuvem evoluem, o HTCD possa se adaptar sem exigir uma reforma completa.
Pronto para proteger sua nuvem? Baixe o HTCD agora e inicie um teste gratuito de 30 dias. Experimente proteção com foco em IA, acelere a conformidade e capacite seus analistas para caçar ameaças com linguagem natural — sem código necessário.